
绝地求生外挂卡盟技术原理分析
近年来,电子竞技和在线游戏的普及使得游戏外挂问题日益严重,尤其在《绝地求生》(PlayerUnknown's Battlegrounds,简称PUBG)这一热门射击游戏中,外挂现象几乎已经成为影响游戏公平性和玩家体验的重要问题。而支撑这一现象的,正是那些活跃在暗网和灰色地带的"外挂卡盟"。本文将从技术角度出发,深入剖析外挂卡盟的工作原理,揭示其对游戏安全的严重威胁。
一、外挂卡盟的概述
外挂卡盟(俗称"外挂平台")是一种专门为游戏外挂提供开发、分发和交易服务的非法平台。这类平台通常隐藏在暗网或境外服务器中,利用加密通信和虚拟货币交易规避法律监管。据网络安全公司KSN发布的《2023年全球游戏外挂报告》显示,全球范围内超过60%的在线游戏存在可被利用的外挂漏洞,而PUBG因其高自由度的游戏机制,成为外挂卡盟的重点目标。
卡盟的运作模式通常分为三层:外挂开发者、外挂交易平台和最终用户。开发者通过逆向工程或漏洞挖掘开发外挂程序,随后在卡盟平台上进行打包、加密和销售。玩家通过虚拟货币(如比特币、门罗币)或游戏币进行匿名购买,再通过特殊工具安装到游戏客户端中激活功能。
二、外挂技术的核心原理
1. 内存数据篡改
内存数据篡改是外挂技术中最基础且关键的一环。游戏在运行过程中,玩家的位置、视野、伤害数据等关键信息均存储在内存(RAM)中。外挂程序通过注入代码读取并修改这些数据,实现诸如"透视"(Wallhack)、"自动瞄准"(Aimbot)、"飞行外挂"(Bhop)等功能。例如,透视外挂会扫描敌人位置,将原本不可见的虚拟坐标转化为玩家视野中的真实坐标,从而破坏游戏平衡。
2. 客户端注入技术
外挂程序通常采用"注入"技术,将自身代码嵌入游戏进程的内存空间中运行。这一过程需要绕过游戏的反作弊系统,常见手段包括:
DLL注入:通过向游戏进程注入动态链接库(DLL)文件,实现外挂功能。
API钩子(Hooking):拦截游戏调用的系统API,篡改参数或结果,例如修改键盘输入记录。
注入工具(Injector):许多外挂卡盟提供一键注入工具,用户只需运行脚本即可将外挂代码植入游戏。
3. 反作弊系统的对抗机制
现代游戏厂商普遍部署了较为完善的反作弊系统(如PUBG的BattlEye、ESEA的反作弊协议)。然而,外挂开发者通过以下技术手段不断突破防线:
加密通信:外挂程序与服务器之间的通信经过加密,规避网络检测。
动态代码:外挂代码在运行时进行解密和加载,增加静态分析难度。
多线程混淆:通过多线程并行执行代码,干扰反作弊系统对进程行为的监控。
三、外挂卡盟的盈利模式
外挂卡盟的盈利模式具有高度隐蔽性,主要体现在以下几个方面:
1. 外挂程序销售:根据功能复杂程度定价,一般从几十美元到几百美元不等。低价外挂通常在论坛或社交媒体传播,而高端外挂则通过卡盟平台出售。
2. 技术开发分成:大型外挂卡盟会招募专门的开发团队,开发者根据外挂销量获得固定分成。
3. 木马植入与广告:部分外挂程序捆绑恶意软件,通过窃取账号信息或植入广告进行二次盈利。
根据VirusBull的数据分析,2023年仅Q1季度,全球游戏外挂程序数量同比增长23%,其中PUBG相关外挂占比达35%,已成为开发者的重点目标。
四、外挂对游戏生态的破坏
外挂不仅损害玩家的游戏体验,更对整个游戏产业造成深远影响:
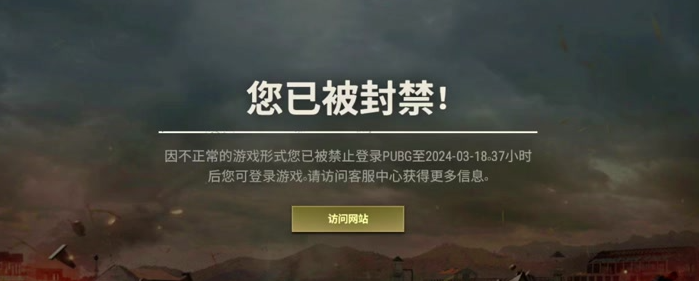
1. 账号封禁与法律风险:正规游戏平台(如腾讯、Steam)对检测到的外挂行为采取严厉封号措施,严重者可能面临法律追责。
2. 游戏经济失衡:外挂用户获得不公平优势,导致正常玩家付费意愿下降,据Newzoo统计,游戏外挂问题每年造成全球游戏行业损失超50亿美元。
3. 社区信任崩塌:外挂泛滥导致游戏社区生态恶化,玩家流失率显著上升。例如,PUBG Mobile在东南亚地区因外挂问题曾出现用户投诉量增长150%的情况。
五、防范与治理建议
针对外挂卡盟的治理需要多管齐下:
1. 技术层面:游戏厂商应加强反作弊算法的机器学习能力,如通过行为模式分析识别异常操作。
2. 法律层面:各国应加强跨司法辖区合作,打击外挂开发与交易平台的跨境犯罪行为。
3. 用户教育:通过游戏内警示系统和社区倡议,提高玩家对外挂危害的认知。
结语:
外挂卡盟的存在反映了游戏安全领域的技术漏洞与法律灰色地带之间的矛盾。随着人工智能和区块链等技术的演进,外挂开发与反制技术的对抗将更加复杂化。游戏厂商、安全机构和玩家唯有形成合力,才能构建一个公平、可持续的电子竞技环境。