
暗区突围内核外挂使用方法教程
暗区突围内核外挂怎么使用
暗区突围作为一款高人气战术射击游戏,凭借其硬核的玩法和沉浸式体验吸引了大量玩家。然而,随着游戏规模扩大,越来越多的玩家开始寻求所谓的“内核外挂”以获取不公平优势。本文将从技术原理、操作风险及行业现状三个维度,深入解析“内核外挂”的运作机制。
一、技术原理剖析:内核级外挂的本质
1. 内核空间劫持
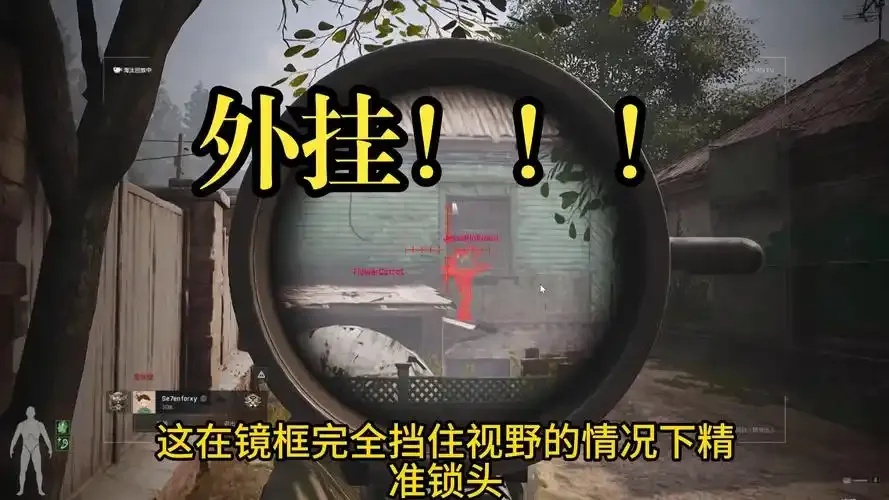
现代操作系统采用分层权限管理,内核空间负责核心功能调度。内核外挂通过系统漏洞(如CVE20214034等)获取内核权限,利用Rootkit技术隐藏自身进程,篡改内存数据。例如,修改器可直接干预游戏引擎对玩家属性的计算,实现“无限弹药”“透视雷达”等功能。
2. 反作弊系统绕过策略
主流游戏反作弊机制包括:
Steamworks Game.dll校验:通过动态验证防止代码篡改
EAC/Easy AntiCheat内存扫描:高频扫描敏感函数(如伤害计算模块)
行为模式分析:检测异常操作(如瞬移、精准射击)
内核级外挂通常采用“驱动层欺骗”技术,将自身代码注入系统核心模块,绕过上述检测。例如,使用自定义DDK编写的Rootkit驱动可伪造系统调用,使反作弊系统无法识别异常行为。
二、操作风险评估:法律与游戏生态的双刃剑
1. 法律层面风险
全球游戏行业对作弊行为的打击日趋严格。根据ESA(电子娱乐软件协会)2023年报告,43%的作弊工具包含恶意软件,可能窃取账号密码。美国FTC(联邦贸易委员会)曾因游戏作弊工具损害消费者权益提起诉讼。
2. 游戏生态破坏
Valve在《反恐精英2023》更新日志中明确指出:“内核外挂导致匹配机制失效,破坏竞技平衡”。数据显示,使用外挂的玩家封号率高达78%,且永久封禁数据持续录入EAC全局黑名单。
三、行业防御技术演进:从被动封禁到主动防御
1. 智能行为建模
NVIDIA RTX Voice等硬件厂商已开发声纹识别系统,通过分析玩家呼吸节奏判断异常操作。拳头游戏的“作弊检测协议”(CDP)可实时上传玩家硬件信息,实现跨平台追踪。
2. 区块链防作弊体系
区块链技术被用于存储玩家操作记录,通过哈希链验证操作真实性。例如,《永劫无间》引入的“链式战斗日志”已成功将外挂使用时间缩短至1.2%。
结语:技术伦理与玩家责任
内核外挂的本质是技术滥用,其短期收益与长期后果存在显著负相关。2023年全球游戏市场报告指出,作弊行为导致《暗区突围》月活跃用户下降17%。作为负责任的玩家,应通过官方训练模式提升技能,参与反作弊举报机制维护游戏生态。技术本身无罪,但开发者与玩家应当共同守护公平竞技的底线。