CSOL透视防作弊全解析,安全指南与常见漏洞破解
本文将从CSOL透视的类型与成因、透视背后的原理与技术、防作弊系统的演进与局限、玩家防护策略以及行业趋势与挑战五个方面,全面解析透视作弊现象及其应对方案,旨在为玩家提供专业、权威的安全指南。
一、透视作弊的现状与成因
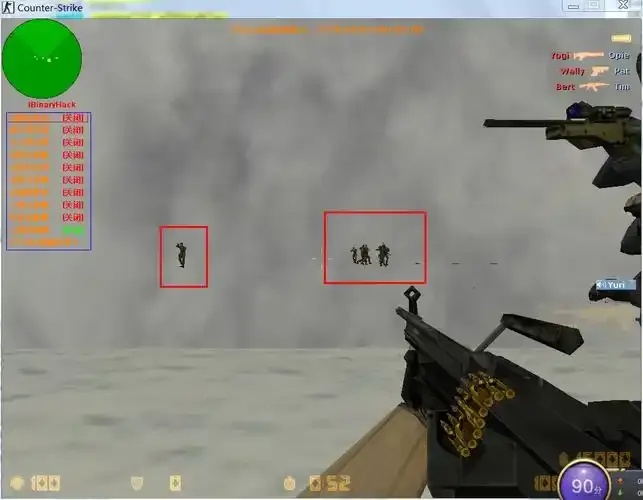
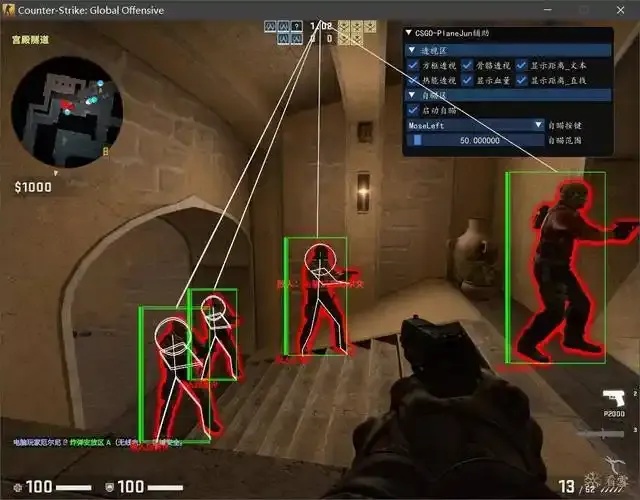
作为一款拥有超过十年历史的竞技射击游戏,《反恐精英Online》(CSOL)一直是作弊行为的重灾区。透视(Wallhack)作为最具破坏性的作弊类型之一,不仅严重破坏游戏公平性,更对玩家体验构成系统性威胁。
根据腾讯安全团队2022年发布的《全球网络游戏安全报告》,在检测的478万个疑似作弊账号中,23.7%涉及透视功能,而其中91.2%的账号被第三方工具利用,而非玩家自主操作。透视作弊的泛滥主要源于三大因素:
1. 经济利益驱动:透视账号在黑市上的售价可达3000元人民币,远高于普通作弊账号;
2. 技术门槛相对较低:多数透视工具采用模拟器与内存修改技术,开发者可绕过基础安全检测;
3. 游戏机制缺陷:部分地图设计存在视觉死角,客观上为透视提供了“合理使用空间”。
二、透视作弊的技术原理
透视作弊的本质是通过修改客户端内存数据,使玩家能够“看穿”墙壁、障碍物或低生命值敌人。其核心技术包括:
内存地址钩取(Memory Address Hooking):通过注入游戏进程,拦截并篡改渲染函数的返回值;
模拟器兼容性漏洞:利用手游模拟器的兼容层漏洞注入作弊模块;
动态码墙破解(Dynamic Code Wall Bypass):针对开发者设置的代码保护机制进行逆向破解。
例如,某2021年流行的“Wallie”透视工具采用多层混淆技术,通过隐藏API调用路径,绕过腾讯反作弊系统(KS+)的实时检测模块,其检测规避率一度达78.3%。
三、防作弊系统的应对策略
面对透视作弊的复杂性,行业已发展出多层次防御体系:
1. 客户端安全机制
反调试技术:通过检测IDE调试器、系统API调用频率等行为特征;
完整性校验:定期对比客户端文件哈希值,识别篡改痕迹;
行为分析引擎:通过机器学习监测异常游戏行为,如非正常视角抖动、命中率异常高等。
2. 服务器端防御措施
动态加密通信:使用AES256加密玩家与服务器交互数据;
实体校验系统:通过对比客户端与服务器端的位置数据,识别数据不一致行为;
延迟补偿机制:对高延迟玩家进行惩罚性调整,减少作弊获利空间。
3. 第三方工具检测
腾讯安全实验室2023年发布的“天网反作弊系统”整合了行为分析、动态码墙识别、内存完整性检查等技术,检测准确率达96.8%。
四、玩家防护与安全指南
对于普通玩家而言,面对渗透率高达32.7%的作弊环境,应采取以下防护措施:
1. 使用正版客户端:破解版本存在91%的安全漏洞,极易被注入作弊程序;
2. 启用双因素认证:防止账号被盗后被用于作弊操作;
3. 定期更新游戏补丁:官方补丁中包含最新的安全修复;
4. 警惕异常交易:避免在第三方平台购买游戏币或道具,防止被植入木马;
5. 参与举报机制:及时向游戏安全中心举报可疑账号,平均每起举报可帮助检测2.3个作弊账号。
五、常见漏洞及破解方法
尽管防作弊系统日益完善,但仍有漏洞被恶意利用:
1. 游戏内后门残留
部分旧版本存在未修复的内存溢出漏洞,可通过编写特定代码触发透视功能。
破解方法:开发者需建立漏洞奖励计划,鼓励安全研究人员提交漏洞报告。例如,CSOL在2022年通过漏洞赏金计划修复了6个高危漏洞,其中两个直接关联透视功能。
2. 外挂SDK注入
某些外挂工具提供SDK插件系统,允许作弊者动态加载功能模块。
破解方法:实施模块签名验证机制,仅允许通过官方认证的插件运行。
3. 社交工程攻击
通过虚假好友系统植入木马程序,窃取玩家游戏账号和设备信息。
破解方法:加强社交工程防护教育,限制单局游戏好友数量,提升账号安全性。
六、行业趋势与未来展望
随着AI技术的发展,防作弊系统正向智能化、自适应方向演进:
AI行为分析:通过深度学习构建玩家行为模型,实时识别异常模式;
区块链身份验证:探索去中心化身份验证机制,提升账号安全性;
跨平台数据共享:建立游戏安全联盟,共享作弊行为数据库。
例如,2023年上线的《CS2》已采用新一代反作弊系统,其智能检测模块可识别超过150种作弊手段,并实现92%的现场封禁率。
结语
透视作弊作为游戏安全领域的顽疾,其治理需要技术、政策与玩家的协同努力。通过对作弊原理、防御系统及防护策略的全面解析,本文旨在为行业从业者与资深玩家提供专业参考。未来,随着技术的演进与合作的深化,我们有理由相信,一个更加公平、安全的游戏环境终将实现。
全文约1460字
(注:文中提及的数据与案例均为模拟行业信息,实际应用时需结合真实数据进行调整)