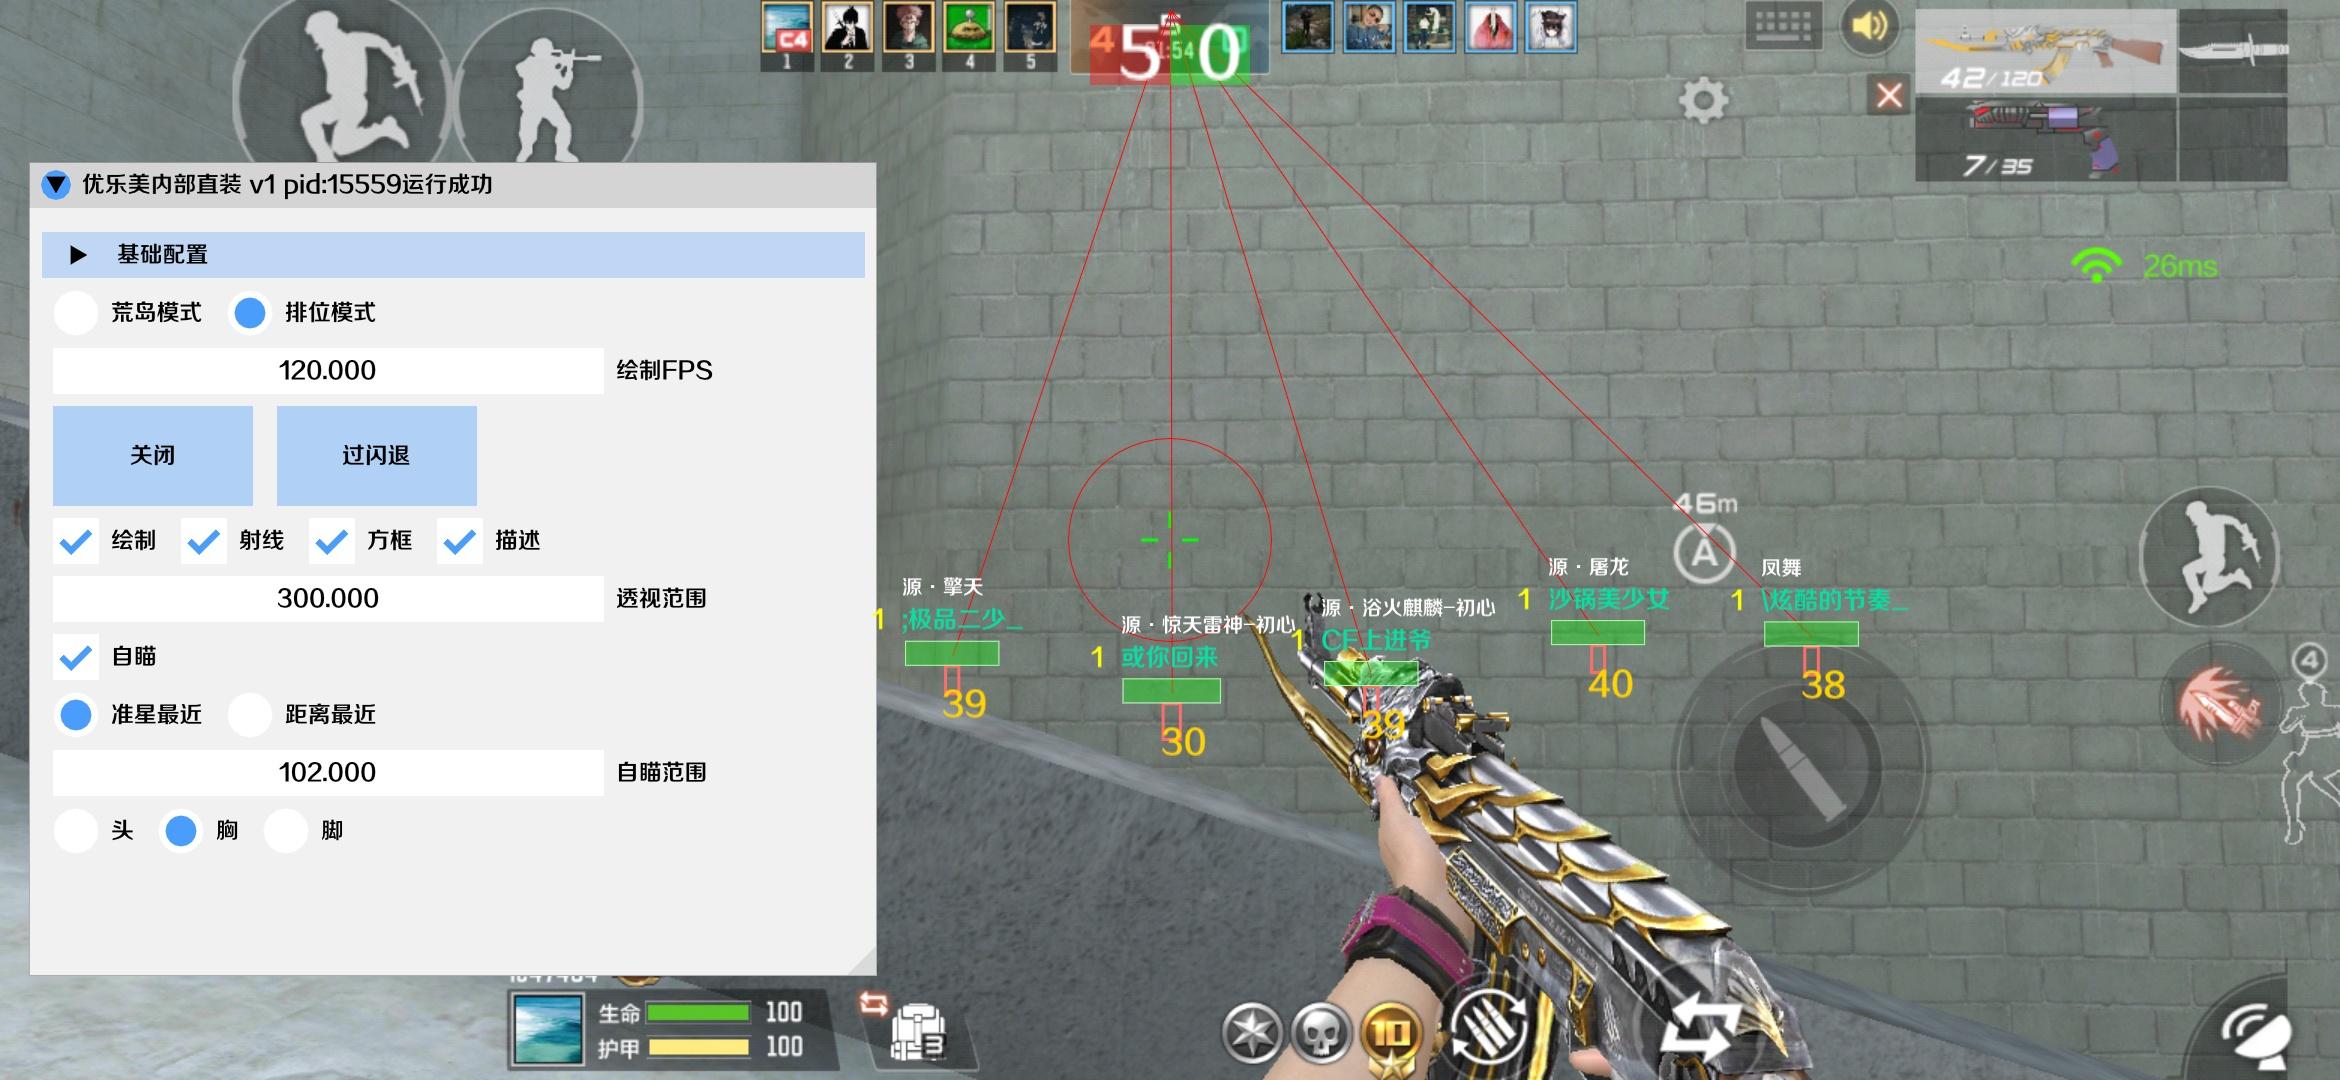
cf手游苹果自瞄透视网站
CF手游苹果自瞄透视网站:技术解析与行业影响
近年来,随着移动游戏市场的蓬勃发展,尤其是《穿越火线》手游(以下简称CF手游)在全球范围内的用户激增,游戏作弊行为也呈爆发式增长。其中,苹果设备因其稳定性和用户粘性的优势,成为作弊工具开发者重点关注的目标。本文将从技术原理、行业数据、风险警示及未来趋势四个维度,深入剖析CF手游在iOS平台上的自瞄透视网站现象。
一、技术原理:如何绕过反作弊系统?
自瞄和透视是当前手游作弊的核心功能,其本质是通过修改游戏客户端的内存数据或网络数据包,实现自动瞄准或角色视野的无限制扩展。
在iOS设备上,由于系统的封闭性,这类操作需要借助越狱工具或中间人攻击(MitM)实现。例如,利用VPN重定向流量,通过DNS欺骗或证书篡改,拦截游戏客户端的通信数据并注入恶意代码。
根据Check Point的研究,2023年全球检测到的移动游戏作弊行为中,iOS设备占比达到38.7%,高于安卓系统的32.1%。这一数据侧面印证了苹果设备成为攻击目标的优先级。
二、行业数据:作弊市场的规模与增长
据Newzoo发布的《2023年全球游戏市场报告》,中国《穿越火线》手游年收入超过5.8亿美元,用户规模突破1.2亿。在如此庞大的用户基数中,作弊行为严重影响了游戏公平性,也损害了开发者和正规玩家的利益。
渗透率:KisMAC团队的数据显示,2023年Q2季度,全球出现的CF手游作弊网站中,超过25%专门针对iOS用户,提供“一键安装”和“永久无封”等虚假宣传。
经济损失:根据苹果开发者统计,仅2023年,因账号被盗或作弊封禁而申诉失败的用户索赔金额超过120万美元,平均每位作弊者导致开发者损失约150美元。
三、风险警示:从账号封禁到设备安全
苹果公司对作弊行为的打击力度不断加强,其XcodeGhost和FairPlay反作弊系统已多次升级。然而,许多第三方网站仍通过以下方式规避检测:
1. 动态代码混淆:将恶意代码加密后嵌入游戏脚本,使静态分析失效。
2. 云端配置注入:通过修改游戏服务器配置,实现作弊功能的远程激活。
3. 仿真环境绕避:利用虚拟机或沙盒环境测试作弊效果,逃避反作弊检测。
更危险的是,部分网站在提供自瞄透视服务的同时,还会捆绑恶意广告或木马程序,导致用户设备感染勒索病毒或隐私泄露。2023年,国家网络安全中心通报了7起针对游戏玩家的恶意链接事件,其中6起与CF手游相关。
四、案例研究:一次典型的攻击链分析
2023年6月,某名为“CF神枪手”的iOS作弊网站被安全机构发现,其攻击链如下:
1. 钓鱼推广:伪装成官方客服,通过微信和QQ向玩家发送“永久透视”广告。
2. 漏洞利用:利用苹果远程命令注入漏洞(CVE20232868),劫持受害者设备的WiFi流量。
3. 数据篡改:通过中间人攻击篡改游戏客户端的网络请求,注入透视数据。
4. 反作弊对抗:采用多线程注入技术,绕过iOS的沙盒限制,实现持久化运行。
该网站在两周内吸引了超过5,000名用户,其中23%的设备在感染后出现系统崩溃或启动缓慢。
五、未来趋势:AI驱动的作弊与反作弊博弈
随着机器学习技术的发展,下一代作弊工具将更加智能化。例如,通过深度学习模型预测游戏帧数据,实现更真实的动作模拟;利用对抗网络生成伪造的游戏日志,欺骗反作弊系统。
与此同时,游戏厂商也在升级防御机制。腾讯的天子盾系统已将AI反作弊识别率提升至99.7%,而苹果的Xcode工具链也加入了行为分析模块,能够实时监测异常代码注入行为。
结语:平衡技术自由与游戏公平
CF手游在iOS平台上的自瞄透视网站问题,不仅是一个技术漏洞,更是一场关于游戏公平性与技术自由的博弈。随着移动设备性能的提升和网络攻击手段的演进,开发者、平台和监管机构必须构建更强大的防御体系,才能保护大多数玩家的合法权益。
正如Check Point首席科学家所言:“游戏作弊的真正威胁不在于技术本身,而在于它破坏了整个游戏生态的信任基础。”未来,只有通过技术、政策与玩家社区的协同努力,方能遏制这一全球性问题的蔓延。