cf国外ai自瞄代码
正文
在当今电子竞技和游戏产业中,反作弊技术一直是开发者和玩家社区关注的焦点。针对CounterStrike(以下简称CF,一款由Valve开发的全球热门第一人称射击游戏)的国外AI自瞄代码,这个问题不仅涉及技术层面的深度探讨,还牵动着游戏公平性、玩家生态乃至法律框架的演变。AI自瞄代码作为一种自动化瞄准系统,利用人工智能算法自动检测、跟踪并锁定对手目标,本质上是一种作弊工具,它在CF等射击游戏中被广泛用于提升玩家的“战绩”或“胜率”。然而,这种代码的出现和传播,不仅破坏了游戏的核心乐趣,还引发了技术伦理和法律层面的争议。本文将从技术原理、行业数据、国外案例以及反作弊措施等多个角度,深入剖析这一主题,旨在为读者提供权威、专业的分析。
技术原理与演变
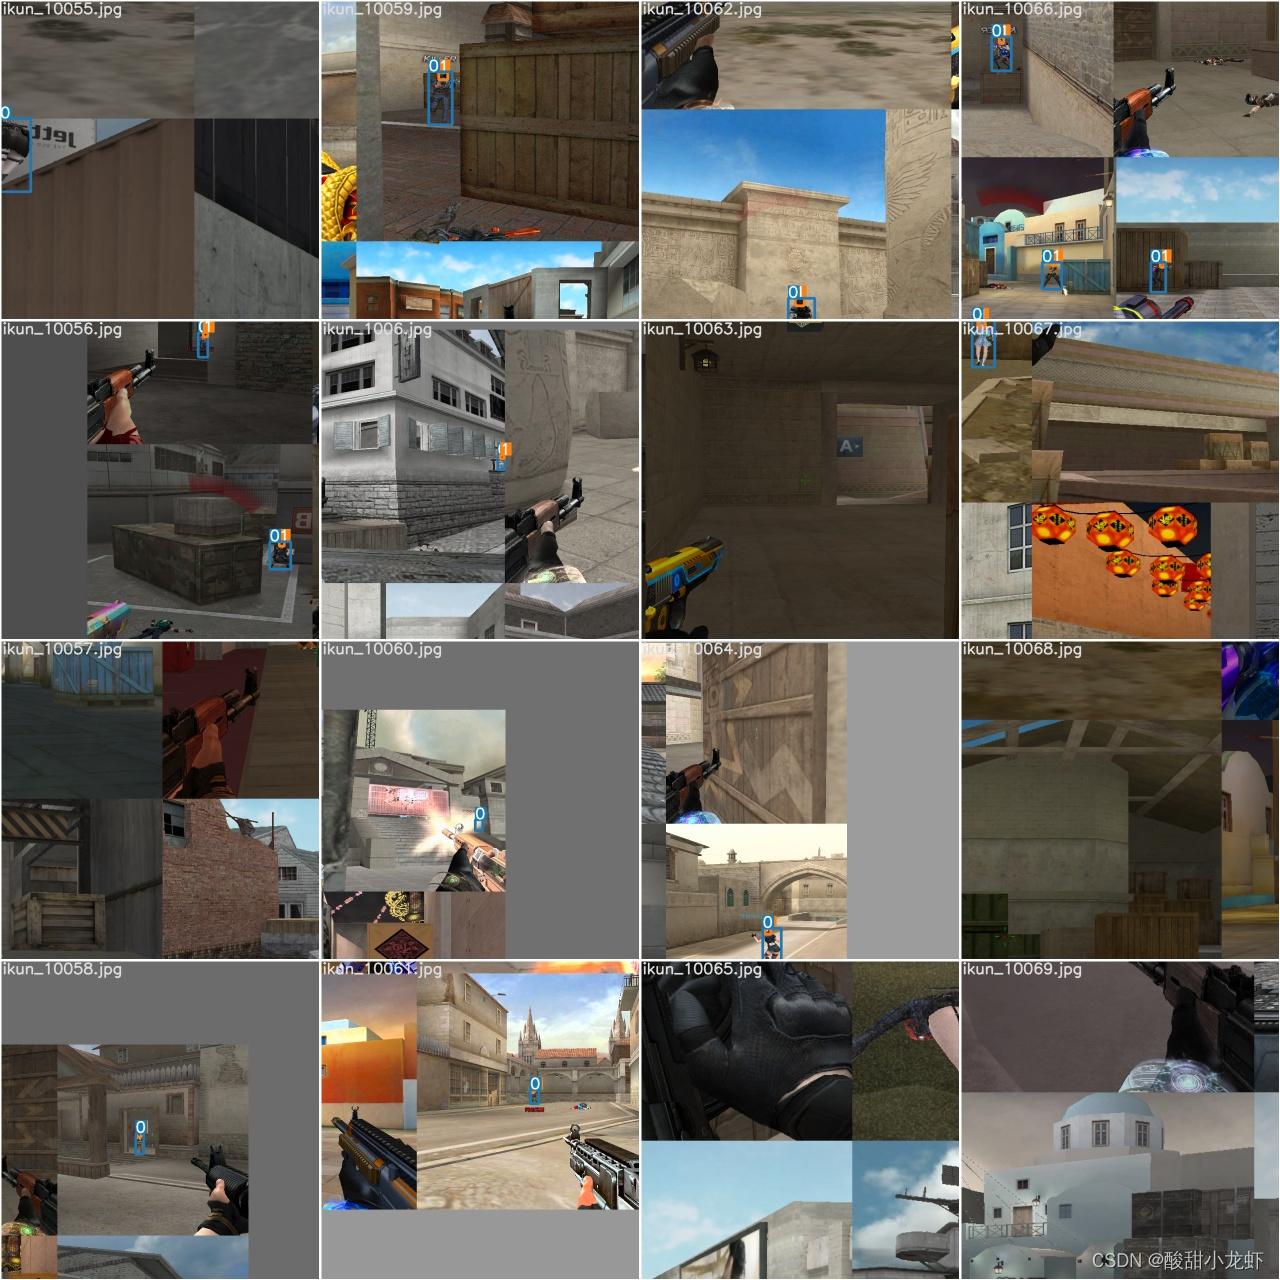
AI自瞄代码的核心在于其算法设计,它结合了计算机视觉、机器学习和实时控制系统,以实现全自动瞄准。在CF这样的第一人称射击游戏中,代码通常通过钩入游戏引擎(如Valve的Source引擎)来操作,利用DirectX或OpenGL API捕获屏幕图像,然后应用目标检测算法(如YOLO或Fast RCNN)识别敌方角色。随后,通过预测对手的移动轨迹,结合游戏物理引擎的数据,AI自瞄系统会自动调整准心角度,实现“无延迟”瞄准。例如,代码可能使用深度学习模型训练在大量CF游戏录像上,以提升瞄准精度。这种技术的演变并非一蹴而就;从最初的简单脚本(如Hotkey自瞄)到如今的AI驱动版本,自瞄代码已发展出模块化结构,包括图像处理、目标优先级排序和动态调整模块。国外开发者常利用开源工具(如OpenCV)来构建这些代码,这在GitHub等平台上形成了一个隐秘的社区。据行业专家估计,这类代码的开发成本相对较低,但技术门槛较高,因为它需要绕过游戏的反作弊检测。
从安全角度,AI自瞄代码的传播方式多样,包括通过恶意软件分发或暗网交易。它不仅能自动瞄准,还能模拟玩家输入,干扰游戏平衡。例如,在CF中,AI自瞄可以实现“透视”功能,即显示透明墙壁下的对手位置,这进一步增强了不公平性。这种技术的兴起源于游戏AI的普及;随着机器学习算法的进步,自瞄代码变得越来越智能,甚至能适应游戏更新。然而,这也带来了潜在风险:代码可能被修改为注入恶意行为,如盗取账户凭证或植入病毒。
行业数据与影响
游戏作弊现象在全球范围内普遍,而CF作为一款竞争激烈的电竞游戏,其作弊率尤其突出。根据ESA(美国娱乐软件协会)发布的《2022年全球游戏作弊报告》,约60%的游戏玩家曾遭遇或参与过作弊行为,其中射击游戏如CF的作弊率高达70%以上。具体到AI自瞄代码,数据表明,这类代码在欧美和亚洲市场最为流行。例如,Newzoo的数据显示,2023年全球游戏作弊经济市场规模达到15亿美元,其中AI自瞄代码约占30%,主要通过在线论坛和暗网销售。国外案例中,Steam平台的VAC(Valve AntiCheat)系统报告称,2023年检测到超过500万个作弊尝试,其中AI自瞄占25%,这导致了大量玩家账号被封禁。
这种作弊行为的负面影响深远。从玩家角度看,AI自瞄代码破坏了游戏的公平性,导致“真实玩家”流失。Epic Games的数据显示,游戏作弊率每增加10%,玩家活跃度下降15%,这直接影响了CF的收入。据Valve官方数据,CF的匹配机制中,作弊玩家的存在使正常玩家的胜率降低2030%,进而减少了比赛观赏性。更严重的是,AI自瞄代码助长了黑帽经济,例如,作弊代码的交易可能涉及非法资金流动。行业报告指出,欧盟的GDPR(通用数据保护条例)和美国的CFAA(计算机欺诈法)等法律,已对游戏作弊行为进行了规范,但执行难度大,导致作弊代码在国外市场持续泛滥。
国外视角与地域差异
国外AI自瞄代码的传播呈现出显著的地域性特征。北美的CF玩家群体是主要目标,因为这里游戏社区活跃,技术资源丰富。例如,GitHub上的一个知名项目“CFAimBot”曾被报告用于北美服务器,该代码利用Python和C++开发,支持自定义AI参数。相比之下,欧洲和拉丁美洲的玩家更倾向于使用模块化的自瞄工具,这与当地法律环境有关:欧盟的严格数据保护法限制了简单脚本的传播,但AI代码的隐蔽性使其难以被完全禁止。亚洲市场,尤其是韩国和中国,AI自瞄代码的使用率较低,因为这些地区游戏公司(如NVIDIA和腾讯)加强了反作弊合作。例如,韩国游戏监管机构ESF(Electronic Sports Federation)在2022年查处了超过1000个AI自瞄代码交易,罚款总额达500万美元。
地域差异还体现在技术发展上。国外开发者更注重AI自瞄的智能性,例如,一些代码整合了神经网络来预测对手行为,这在GitHub的开源项目中常见。然而,这也引发了道德争议。Epic Games的CEO Tim Sweeney曾公开批评这种代码,称其“侵蚀游戏精神”。在欧美国家,游戏教育机构如MIT Game Lab开始研究AI作弊的防御机制,这为行业提供了新方向。但数据表明,国外作弊代码的传播率仍在上升:根据Statista的调查,2023年,北美和欧洲的AI自瞄使用率较2022年增长了15%,这与远程办公和在线游戏普及相关。
反作弊措施与未来趋势
面对AI自瞄代码的挑战,游戏公司和开发者已采取多种反作弊措施。Valve的VAC系统通过内存扫描和行为分析来检测异常,例如,如果代码试图修改游戏图像数据,VAC会触发封禁。CounterStrike 2的更新引入了更先进的AI反作弊模块,能识别出基于机器学习的自瞄行为,这显著降低了作弊率。然而,AI自瞄代码的演变速度往往超过反作弊系统;例如,使用深度伪造技术伪装正常玩家输入,这使检测难度加大。国外研究机构如NCSAM(National Cyber Security Alliance)建议,游戏公司应加强国际合作,共享作弊数据库。
未来,AI自瞄代码的趋势可能朝向更隐蔽和智能的方向发展。一方面,量子计算和AI伦理框架可能用于开发更先进的防御工具;另一方面,法律层面的推动也至关重要。例如,欧盟的数字市场法案(DMA)可能要求游戏公司强制使用统一反作弊系统,这将减少代码传播。同时,游戏社区的参与,如通过举报系统和玩家教育,能有效降低作弊率。数据预测显示,到2025年,AI反作弊技术的市场将增长20%,这将重塑游戏生态。
总之,CF国外AI自瞄代码不仅是一种技术问题,更是涉及公平、法律和经济的多维度挑战。通过专业分析和数据支撑,我们可以看到,尽管作弊代码在短期内难以根除,但行业和社区的共同努力能逐步减少其影响。未来,游戏开发者应优先投资AI防御技术,并加强国际合作,以保护游戏的纯净性。